
はじめに
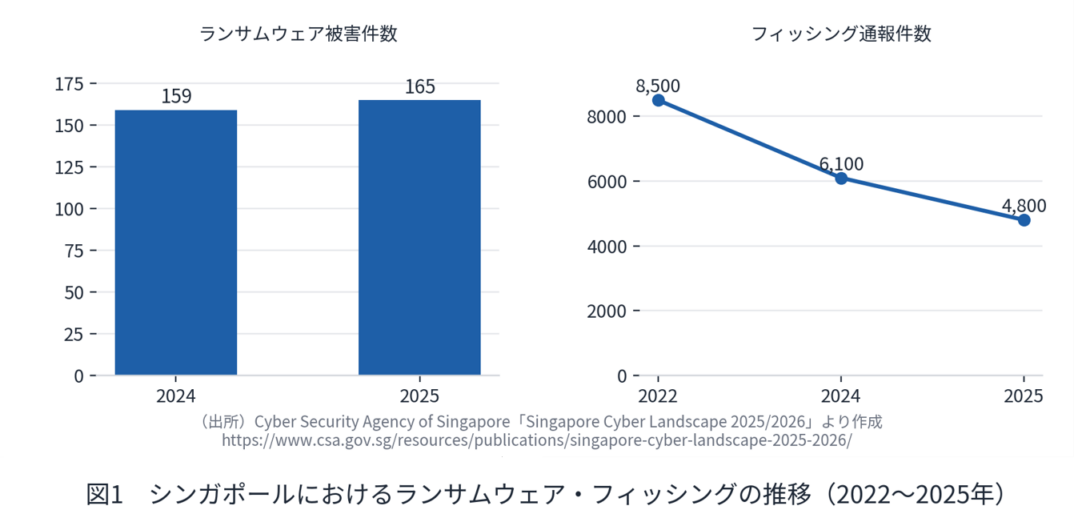
シンガポール政府サイバーセキュリティ庁(CSA)は2026年6月30日、最新の年次報告書「Singapore Cyber Landscape 2025/2026」を公表しました1。これによると、2025年の1年間で、ランサムウェア(データを勝手に暗号化し、元に戻す代わりに「身代金」を要求するウイルス)による被害は165件(前年比4%増)、ウェブサイトの改ざんは62件、社内ネットワークで見つかった感染端末は28万4,300台(前年比142%増)にのぼりました1。一方、警察(SPF)のデータでは、2025年の詐欺被害額は9億1,310万シンガポールドルで、前年(11億シンガポールドル)から17.9%減少し、被害件数も3万7,308件と前年比27.6%減少しています1。件数・金額が減ったこと自体は、シンガポール政府の対策の成果といえます。しかし、これは「危険が減った」という意味ではありません。攻撃の手口はむしろ益々巧妙になっており、狙われる対象はコンピューターのシステムそのものより、そこで働く「人」に移ってきています。
この記事では、シンガポールに拠点を置く日系企業で働く皆様に向けて、できるだけ専門用語をかみくだきながら、次の6つのテーマを取り上げます。
①従業員を狙う攻撃とその対策
②社内でよく見かける「PPAP」というメールの使い方の見直し
③トラブル発生時の日本本社との連携
④シンガポールの法律・規制の動き
⑤会社のスマートフォンで気をつけること
⑥身近な疑問である「なぜ詐欺電話が多いのか」の6点です。
なお、本記事は2026年9月時点で確認できた公式情報・一次資料の範囲で作成しています。