2026年9月号(No.670)バックナンバー

HOME月報概要シンガポールにおける日系企業のサイバーセキュリティ

シンガポールにおける日系企業のサイバーセキュリティ

SETA TECHNOLOGIES PTE LTD
Managing Director

前田 政文

はじめに

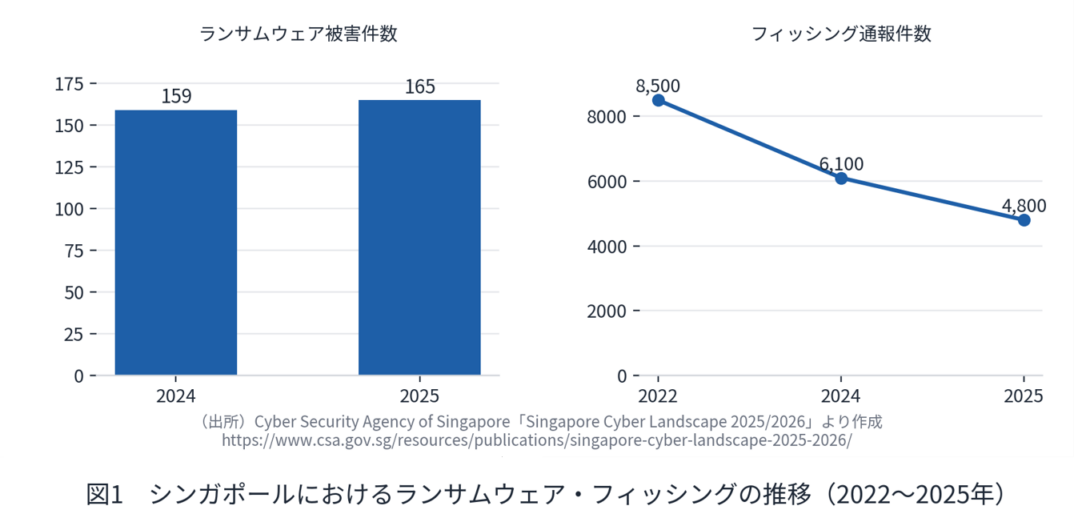
シンガポール政府サイバーセキュリティ庁(CSA)は2026年6月30日、最新の年次報告書「Singapore Cyber Landscape 2025/2026」を公表しました1。これによると、2025年の1年間で、ランサムウェア(データを勝手に暗号化し、元に戻す代わりに「身代金」を要求するウイルス)による被害は165件(前年比4%増)、ウェブサイトの改ざんは62件、社内ネットワークで見つかった感染端末は28万4,300台(前年比142%増)にのぼりました1。一方、警察(SPF)のデータでは、2025年の詐欺被害額は9億1,310万シンガポールドルで、前年(11億シンガポールドル)から17.9%減少し、被害件数も3万7,308件と前年比27.6%減少しています1。件数・金額が減ったこと自体は、シンガポール政府の対策の成果といえます。しかし、これは「危険が減った」という意味ではありません。攻撃の手口はむしろ益々巧妙になっており、狙われる対象はコンピューターのシステムそのものより、そこで働く「人」に移ってきています。

この記事では、シンガポールに拠点を置く日系企業で働く皆様に向けて、できるだけ専門用語をかみくだきながら、次の6つのテーマを取り上げます。

①従業員を狙う攻撃とその対策

②社内でよく見かける「PPAP」というメールの使い方の見直し

③トラブル発生時の日本本社との連携

④シンガポールの法律・規制の動き

⑤会社のスマートフォンで気をつけること

⑥身近な疑問である「なぜ詐欺電話が多いのか」の6点です。

なお、本記事は2026年9月時点で確認できた公式情報・一次資料の範囲で作成しています。
【本稿で使う主な用語(ミニ解説)】

・フィッシング:実在する企業や役所を装った偽メール・偽サイトで、パスワードやカード番号をだまし取る手口。

・ディープフェイク:AIで作った偽の音声・映像。本人そっくりに喋らせることができる。

・BEC(ビジネスメール詐欺):取引先や自社の経営者になりすまし、偽の送金指示メールを送る詐欺。

・PPAP:パスワード付きZIPファイルを送り、パスワードを別のメールで送るという、日本の職場で長く行われてきたメールの習慣(後述)。

・多段階認証(MFA):パスワードに加えて、スマホに届く確認コードなど、もう一つ以上の確認を必要とする仕組み。

深刻化する「人」を狙う攻撃 ― 従業員の隙をどう守るか

CSAの報告書によると、2025年に報告されたフィッシング(偽メール・偽サイト)攻撃は4,800件でした(前年6,100件から21%減、2022年のピーク8,500件からは44%減)1。内訳を見ると、銀行・金融機関を装ったものが全体の約7割を占め、税務局(IRAS)などの政府機関や、DHL、Shopee Express、Ninja Vanなどの物流会社を騙る手口も目立ちます1。注目したいのは、フィッシングサイトのうちHTTPS(ブラウザに鍵マークが表示される、通信が暗号化されている印)を使うものが、2024年の69%から2025年には79%まで増えている点です1。「鍵マークがあるから安全」という思い込みそのものが、攻撃者に利用されているのです。

さらに警戒したいのが、AIによる音声・映像の偽造(ディープフェイク)を使ったなりすましです。CSAの意識調査では、回答者の63%が「ディープフェイクという言葉を聞いたことがある」、27%が「実際にディープフェイクを使った詐欺に遭遇した」と回答しました1。一方で、本物とディープフェイクの映像を実際に見分けられた人は、わずか25%にとどまっています。「自分は見抜ける」と考えている人は78%にのぼり、実際の見分ける力との間に大きな差があることが分かります1。経営幹部の声や顔を真似て、送金や機密情報の開示を指示する手口は、シンガポールに限らず世界中で警戒が強まっています。

いわゆる「ビジネスメール詐欺(BEC)」や、経営者になりすました送金指示詐欺は、日本企業の間でもたびたび話題になる手口で、実際に発生した事例もあります。会社の部門を語ったメールに添付されたファイルを開くことによって、取引先のメールアドレスとメールの内容が漏れ、そこから二次被害、三次被害につながる可能性があります。メールだけでなく、経営者と同じメールアドレスのMicrosoft Teamsアカウントを使って送金依頼を出した事例もあります。会社の仕組みとして、振込先や振込金額の変更依頼を受けたときは、必ず電話など別の方法で本人確認をするという基本の対策を、社内で徹底することが重要です。

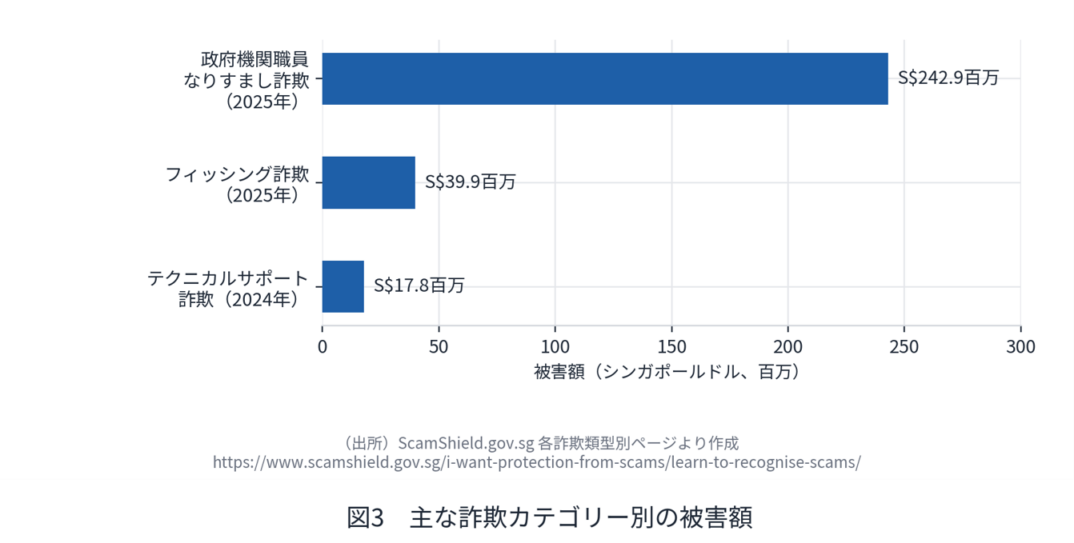
政府機関の職員を装った詐欺(government official impersonation scams)による被害も深刻です。2025年の被害額は少なくとも2億4,290万シンガポールドルにのぼるとされています2。警察や金融管理局(MAS)の職員を名乗る電話やビデオ通話で、「捜査に協力してほしい」などと言って送金を求める手口が典型例です。シンガポール警察は、政府機関の職員が電話で送金を求めたり、口座情報の開示や特定アプリのインストールを求めたりすることは決してないと明言しています。2

企業においても、振込先口座の変更や高額送金の指示を受けたときは、メールや電話の指示だけで処理せず、すでに知っている連絡先に折り返して確認することを社内ルールとして徹底するのが、もっとも効果的な対策の一つです。

社内で見かける「PPAP」というメールの習慣今こそ見直しを

「PPAP」という言葉をご存じでしょうか。①パスワード付きZIPファイルを送ります→②Passwordを送ります→③Angouka(暗号化)します→④Protocol、の頭文字を取った、いわば冗談交じりの略語です3。具体的には、ファイルをパスワード付きのZIP形式で暗号化してメールに添付し、そのすぐ後に別のメールでパスワードだけを送るという、日本の職場で長年当たり前のように行われてきたメールの習慣を指します。一見、情報を守っているように見えますが、セキュリティの専門家からは以前から次のような問題が指摘されています。

・同じメールの経路でファイルとパスワードの両方をやり取りするため、もし攻撃者がメールを盗み見ていれば、暗号化はほとんど意味をなさない。

・ファイルを暗号化(パスワード保護)すると、会社のウイルス対策ソフトがファイルの中身を検査できなくなる。この仕組みを悪用し、Emotet(エモテット)やIcedIDといった、実際に被害が確認されているウイルスが、パスワード付きZIPファイルに隠れてウイルス対策ソフトをすり抜けた事例が報告されている。4&6

・受信者がスマートフォンで開けなかったり、ファイル名が文字化けしたりと、業務上も不便が多い。

こうした問題を受け、日本政府は2020年11月17日、当時のデジタル改革担当大臣が中央省庁でのPPAPの使用をやめる方針を発表し3、同年11月26日には内閣府・内閣官房が実際に運用を切り替えました4。日立製作所も2021年12月13日付で、グループ全体でパスワード付きZIPファイルの添付を技術的に禁止(該当メールをシステム側でブロック)すると発表しています6

代わりの方法としては、次のような選択肢が挙げられます5

・PPAP対策のシステムを導入する。(下記、他の方法を自動で実施するシステム)

・社内のクラウドストレージ(Box、OneDrive、Google Drive、会社専用のファイル転送サービスなど)にファイルを置き、アクセスできる人や期限を設定したうえで、リンクだけを共有する。

・どうしてもパスワード付きZIPファイルを使う場合は、パスワードをメールではなく、電話やチャットツールなど別の手段で伝える。

・自社のIT部門と相談のうえ、日立の例のように、パスワード付きZIPファイルの送受信をシステム側で制限することも検討する。

なお、この問題は過去の話ではありません。日本の情報処理推進機構(IPA)が2026年に公表した最新の「情報セキュリティ10大脅威2026」でも、組織にとっての脅威の第1位は11年連続で「ランサム攻撃による被害」、第10位は9年連続で「ビジネスメール詐欺」とされており、メールの添付ファイルや通信は今なお主要な攻撃の入り口であり続けています7。シンガポールの現地法人と日本本社の間で機密性の高い資料をやり取りする際にも、PPAPに頼らない安全な方法を、この機会に社内で確認されることをお勧めします。

インシデント発生時、日本本社とどう連携すべきか

サイバー事故(インシデント)が起きたとき、現地法人だけで抱え込んでしまうケースは少なくありません。しかし、対応が遅れたり、情報共有が不足したりすると、被害が広がるだけでなく、日本本社側にも法的なリスクが及ぶことがあります。

米国国立標準技術研究所(NIST、米国の技術標準を定める公的機関)が改訂したインシデント対応の指針「NIST SP 800-61 Rev.3」では、組織の一般的な考え方として、①経営層への定期的な状況報告、②サービス停止など重大な判断をする権限を経営層が持つこと、③法務部門を早い段階から関与させ、契約上・法令上の影響を確認すること、④広報・対外対応の方針をあらかじめ準備しておくこと、が勧められています8。日系企業の場合は、この「経営層」を日本本社の経営陣・IT部門・法務部門に置き換え、誰に・いつ・何を報告するかを平時から決めておくとよいでしょう。

見落とされがちなのが、日本本社側の法律上の義務です。日本の個人情報保護委員会(PPC)によれば、日本の個人情報保護法(APPI)の下では、情報漏えいが起きた場合、発覚後おおむね3〜5日以内の速報と、30日以内(不正アクセスなどが疑われる場合は60日以内)の確報という、2段階の報告が求められます9。また、PPCのガイドラインでは、日本本社が海外子会社(シンガポール法人など、別の法人格を持つ会社)に個人データを提供する行為は「外国にある第三者への提供」にあたり、原則として本人の同意が必要とされています。ただし、子会社が日本と同等の対策を継続して行っている場合は、この限りではないとされています。その場合でも、日本本社側には、子会社が同等の対策を実施できているかを確認し続ける責任が残ります9。この2つの規定から考えると、シンガポール子会社で情報漏えいが起きた場合でも、日本本社が同じ個人データ(グループ全体の人事データや顧客データベースなど)を保有・管理していれば、本社側で日本の個人情報保護委員会への報告義務が生じる可能性があります(※実際には個別の案件毎に専門家に確認をお願いします)。「シンガポールだけの問題」と考えず、発覚後できるだけ早く、本社の法務・情報システム部門に一報を入れる体制を整えておくことが大切です。

シンガポールの規制動向強まる当局への報告義務

シンガポールでは、2018年に制定されたサイバーセキュリティ法(Cybersecurity Act)が、電力・通信・金融などの「重要情報インフラ(CII)」を運営する事業者に対し、当局(CSA)への届出・報告を義務づけています。CIIの重大な変更は、変更後30日以内に届け出る必要があり(第10条)、CSA長官はCII運営者に是正などの指示を出すことができ、その指示に従わない場合は罰則の対象になります(第12条)。CII運営者は、CSA長官が定める「該当するサイバーセキュリティインシデント」が発生した場合にも、通知する義務を負います(第14条)10。詳細は、CSAが2026年7月に公表した最新の実務規範(Cybersecurity Code of Practice for CII 2026)などで、個別にご確認いただくことをお勧めします11

2024年5月には、この法律の改正案がシンガポール国会で可決されました12。CSA公式サイトによると、この改正により、CIIに限らず、次の3つの新しいカテゴリーが規制の対象に加わりました12

・一時的に高いリスクを伴う「一時的サイバーセキュリティ関心システム(STCC)」

・国益に関わる機能を担う、または機微な情報を持つ「特別サイバーセキュリティ関心事業体(ESCI)」

・クラウドサービスやデータセンターなど「基盤的デジタルインフラ(FDI)」を提供する事業者

CII運営者は、自社の取引先(サプライチェーン)で起きたインシデントについても、より広く報告することが求められるようになるとされています12。日系企業がシンガポールでクラウドサービスやデータセンターを利用している場合、自社が直接の規制対象でなくても、取引先ベンダーの義務内容が変わる可能性がある点には注意が必要です。

また、個人データ保護法(PDPA)でも、2021年以降、一定の条件を満たす情報漏えいについては、個人情報保護委員会(PDPC、シンガポールの当局)と本人への通知が義務付けられています。最新の要件は、PDPC公式サイト(pdpc.gov.sg)で直接ご確認ください。

同じく、金融機関に対しては金融管理局(MAS、シンガポールの金融規制当局)が「Notice on Cyber Hygiene」などを通じてインシデント報告を求めています。金融関連の事業を行う日系企業は、MAS公式サイトで最新の内容をご確認いただくことをお勧めします。

社用スマートフォンで取るべき対策

シンガポールでは、フィッシングサイトに誘導し、偽の銀行アプリ・配送業者アプリや、遠隔操作アプリをスマートフォンにインストールさせて口座情報を盗み取る手口が確認されています。シンガポール政府系の詐欺対策サービスScamShieldによると、こうした「テクニカルサポート詐欺」では、AnyDesk・UltraViewer・ConnectWiseといった、本来は正規の遠隔操作ツールが悪用され、2024年だけで少なくとも1,780万シンガポールドルの被害が発生しました13。また、フィッシング詐欺全体では、2025年に少なくとも3,990万シンガポールドルの被害が確認されています13

社用スマートフォンで気をつけたい基本的な対策は、次の4点です13

・アプリは必ずApp StoreやGoogle Playなど公式ストアからのみインストールし、SMSやメール内のリンクから直接ダウンロードするよう指示されても応じない。

・身に覚えのない画面共有・遠隔操作アプリのインストール要求には応じない。

・銀行アプリやメールなど重要なアカウントには多段階認証(MFA)を設定する。

・利用している銀行が対応していれば、送金ロック機能(MoneyLockなど)を活用する。

SMSで届くワンタイムパスワード(OTP)は今も広く使われていますが、SIMスワップ(他人が自分の電話番号を乗っ取る手口)やスミッシング(偽SMS)によって盗まれるリスクがあるため、可能であれば銀行アプリの中で完結する認証方式に切り替えることを検討するとよいでしょう。社用端末向けにモバイルデバイス管理 MDM (Mobile Device Management)による端末の監視・遠隔データ消去機能の導入などを取り入れることもお勧めします。

なぜシンガポールは「詐欺電話大国」なのか個人情報はどこから漏れているのか

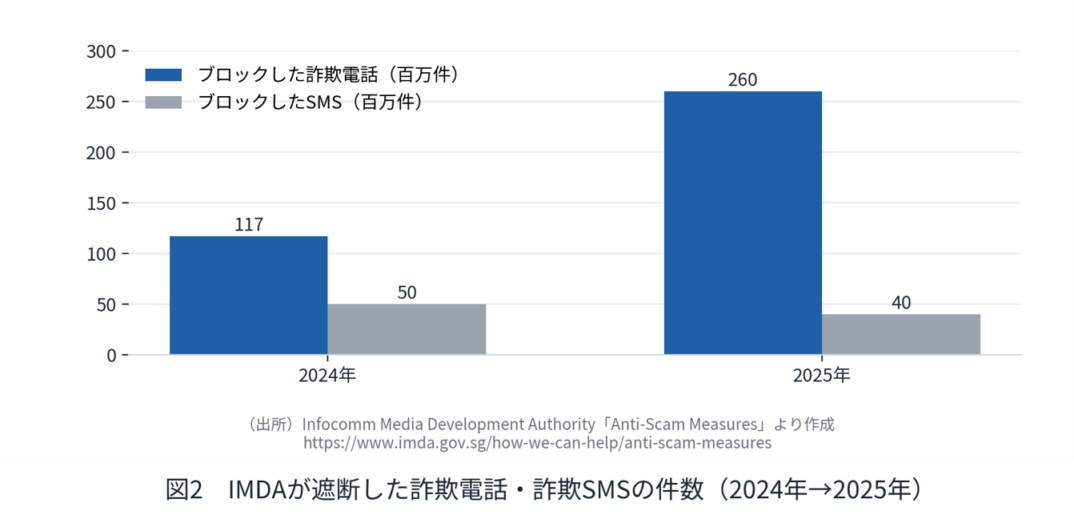
シンガポールに駐在・在住していると、身に覚えのない番号からの着信や、詐欺と分かるSMSを頻繁に受け取るという声をよく耳にします。これは気のせいではありません。情報通信メディア開発庁(IMDA)によると、2024年には約1億1,700万件の不審な着信と5,000万件のSMSがブロックされ、2025年にはブロック件数がそれぞれ2億6,000万件超、4,000万件超まで増加しました14。ブロック件数が増えているのは対策が強化された結果でもありますが、それだけ大量の詐欺の試みがシンガポールの通信網に流れ込んでいるということでもあります。

その一因として当局が挙げているのが、不正なSIMカードの登録です。他人名義や偽の身分証明を使って大量のSIMカードを登録し、詐欺グループに提供する仕組みが、詐欺電話・詐欺SMSの温床の一つになっているとみられます。IMDAはこれを受け、2014年からプリペイドSIMカードの登録を1人あたり3枚までに制限してきたほか、2026年2月28日からは契約者一人あたりの通信事業者横断でのポストペイド回線数を10回線までに制限しました[14]。また、2026年2月26日からは、自分名義で何回線登録されているかをSingpass経由で確認できる仕組み(go.gov.sg/simcardhowmany)も提供されています。IMDAによれば、2024年半ば以降、不正利用が疑われる約10万件の回線がすでに停止されています14

一方、詐欺グループがそもそも「どの電話番号が実在し、誰が使っているか」を把握している背景として、過去に起きた大規模な情報漏えい事件で流出した個人データが、闇市場などを経由して転売・再利用されている可能性が、国際的にはしばしば指摘されます。ただし、個々の詐欺電話がどの漏えい事件に由来するかを特定することは通常きわめて難しい実態もあり、それだけ巧妙になっているようです。個人でできる対策としては、政府機関を名乗る不審な連絡には応じない、セキュリティソフト/アプリを導入する、海外発の着信・SMSを制限する設定を有効にする(2025年時点で110万人超が海外発着信の、27万人超が海外発SMSのブロック設定を利用)、といった対応が現実的です14

おわりに

統計だけを見れば、シンガポールにおける詐欺被害は2025年にかけて件数・金額ともにやや減少しており、当局の対策が一定の効果を上げていることがうかがえます[1]。しかし攻撃の手口は着実に巧妙になっており、とくにAIを使ったなりすましは、今後さらに見分けにくくなっていくと考えられます。システムへの投資だけでなく、送金指示を複数の方法で確認すること、社用端末の基本的な対策、PPAPのような古い習慣を見直しメールの添付ファイルを安全にやり取りすること、そして万一の際に日本本社とどう連携するかを平時から決めておくこと — こうした「人」を起点とした対策が、日系企業にとって引き続き重要な経営課題であるといえるでしょう。

<訳注>

1,  Cyber Security Agency of Singapore「Singapore Cyber Landscape 2025/2026」(2026年6月30日公表)https://www.csa.gov.sg/resources/publications/singapore-cyber-landscape-2025-2026/

2,  ScamShield.gov.sg「Government Officials Impersonation Scams」https://www.scamshield.gov.sg/i-want-protection-from-scams/learn-to-recognise-scams/government-officials-impersonation-scams/

3, ITmedia NEWS「政府、パスワード付きZIPファイルの利用中止へ 平井担当相が方針表明」(2020年11月17日)https://www.itmedia.co.jp/news/articles/2011/17/news150.html

4, ITmedia NEWS「内閣府・内閣官房、パスワード付きZIPファイルの使用を廃止」(2020年11月26日)https://www.itmedia.co.jp/news/articles/2011/26/news106.html

5, NEC「PPAPとは? 廃止の流れと代替手段」(2021年1月8日)https://jpn.nec.com/cybersecurity/blog/210108/index.html

6,  日立製作所「パスワード付ZIP暗号化ファイルの弊社への送付廃止のお願い」(2021年10月8日公表、2021年12月13日実施)https://www.hitachi.com/ja-jp/information/articles/2021/1008/

7, 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」https://www.ipa.go.jp/security/10threats/10threats2026.html

8, NIST「SP 800-61 Rev.3:Incident Response Recommendations and Considerations for Cybersecurity Risk Management」https://csrc.nist.gov/pubs/sp/800/61/r3/final

9, 個人情報保護委員会(PPC)「漏えい等の対応」https://www.ppc.go.jp/personalinfo/legal/leakAction/

「外国にある第三者への提供編」https://www.ppc.go.jp/personalinfo/legal/guidelines_offshore/

10, CSA「Cybersecurity Act」https://www.csa.gov.sg/legislation/cybersecurity-act/

シンガポール法令データベース(Singapore Statutes Online)https://sso.agc.gov.sg/Act/CA2018

11, CSA「Codes of Practice」https://www.csa.gov.sg/legislation/codes-of-practice

12, CSA「Opening Speech for Second Reading of Cybersecurity (Amendment) Bill by SMS Janil Puthucheary」(2024年5月7日)https://www.csa.gov.sg/news-events/speeches/opening-speech-for-second-reading-of-cybersecurity-(amendment)-bill-by-sms-janil-puthucheary/

13, ScamShield.gov.sg

「Tech Support Scams」https://www.scamshield.gov.sg/i-want-protection-from-scams/learn-to-recognise-scams/tech-support-scams/

「Phishing Scams」https://www.scamshield.gov.sg/i-want-protection-from-scams/learn-to-recognise-scams/phishing-scams/

14, Infocomm Media Development Authority「Anti-Scam Measures」https://www.imda.gov.sg/how-we-can-help/anti-scam-measures

目次

<特集>


<編集後記>


執筆者経歴

前田 政文(まえだ まさふみ )

1995年4月 アプライド株式会社 入社

1997年3月 エプソンサービス株式会社 入社

2010年1月 リッツグローバル株式会社 入社 国際事業部長

2010年12月 ジェイエムテクノロジー株式会社 入社

2011年1月 JM Singapore IT Solutions Pte Ltd 出向 General Manager

2012年10月 Ritz Globe Pte Ltd設立・創業  Director (2015年4月SETAへ社名変更)

2015年4月 SETA Technologies Pte Ltd設立・創業 Managing Director (現職)

2024年4月 SETA Vietnam Co., Ltd設立・創業 General Director (現職)

2026年3月 日本和装ホールディングス株式会社 社外取締役 (現職)

enquiry@seta.com

シンガポール日本商工会議所

6 Shenton Way #17-11 OUE Downtown 2 Singapore 068809
Tel : (65) 6221-0541 Email : info@jcci.org.sg

page top
入会案内 会員ログイン